En prioriteret handlingsplan
De vigtigste fund står først, så du ikke skal lede gennem tekniske data. Hvert punkt fortæller, hvad der blev fundet, hvorfor det betyder noget, og hvad jeres leverandør bør gøre.
Eksempelrapport
Rapporten samler det vigtigste om virksomhedens offentlige IT-sikkerhed. Du får først et enkelt overblik og derefter en handlingsplan, som kan sendes direkte til jeres IT- eller web-leverandør.
Et fiktivt eksempel med opdigtet virksomhed og målinger. Rapporten bruger samme layout og forklaringer som rapporten til nye kunder, der bygger på deres egen scanning.
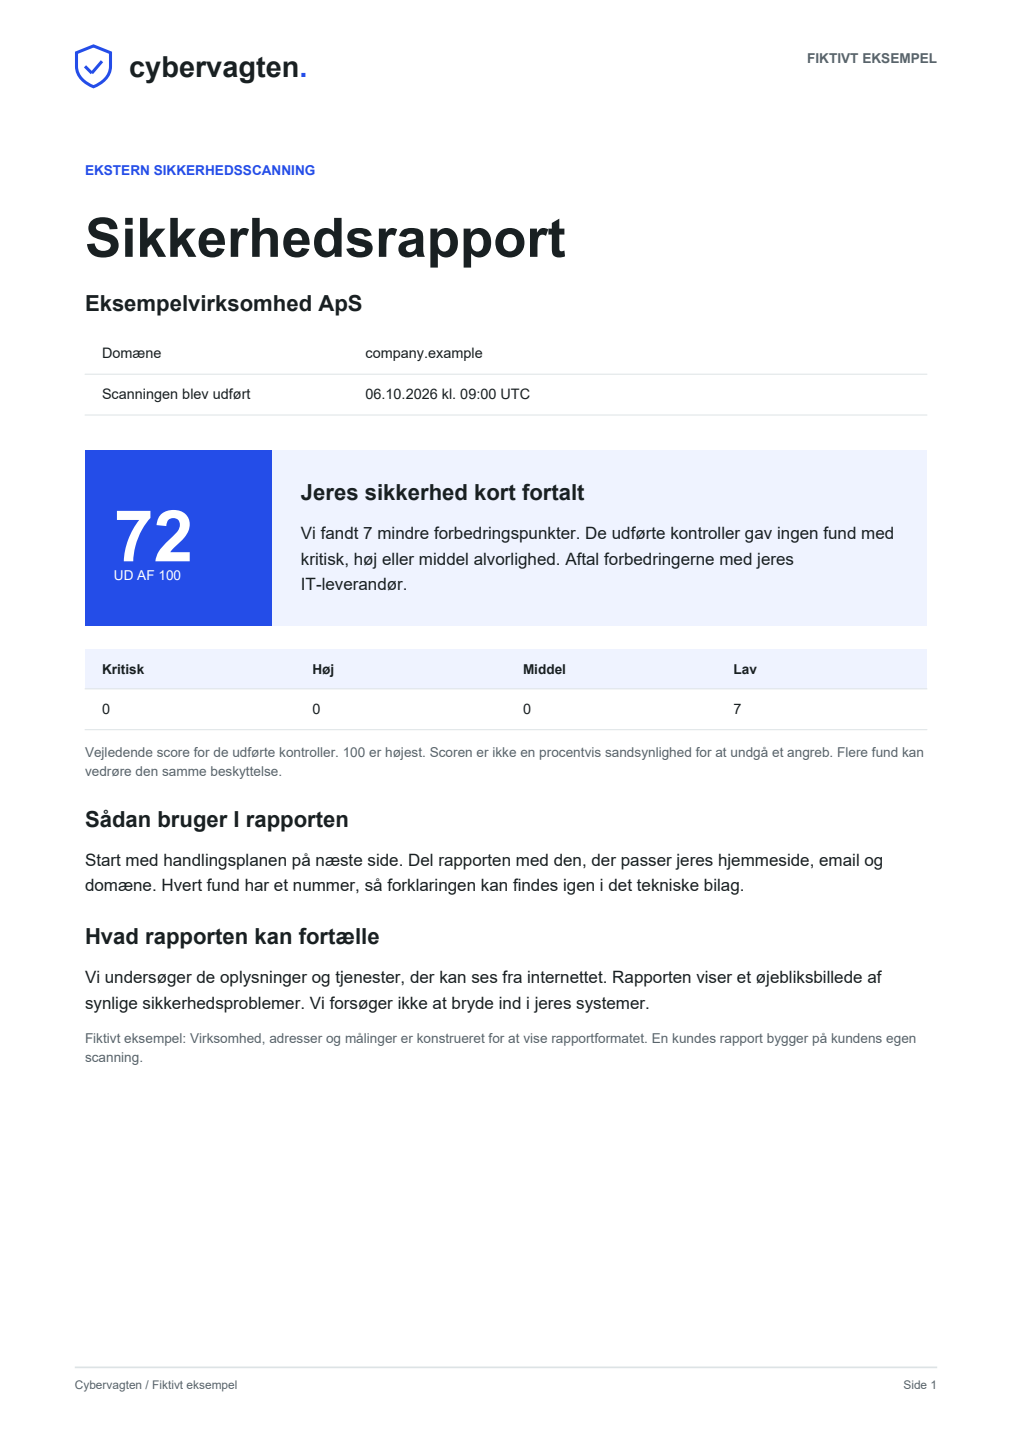
Første overblik
Scoren samler resultaterne fra de kontroller, Cybervagten kan udføre udefra. Den hjælper med at prioritere, men er ikke en karakterbog eller en garanti for, at virksomheden er sikker.
Et alvorligt forhold, som bør undersøges med det samme.
0Et væsentligt problem, som bør prioriteres hurtigt.
0Et forhold, som bør planlægges og forbedres.
0En mindre forbedring, som styrker den samlede beskyttelse.
7I dette eksempel: Syv fund har lav alvorlighed, og ingen har kritisk, høj eller middel alvorlighed. Nogle fund handler om overlappende beskyttelser og er ikke nødvendigvis separate risici. Scoren er ikke en garanti for sikkerhed.
Rapporten fra start til slut
De vigtigste fund står først, så du ikke skal lede gennem tekniske data. Hvert punkt fortæller, hvad der blev fundet, hvorfor det betyder noget, og hvad jeres leverandør bør gøre.
Rapporten kontrollerer blandt andet sikkerhedsheaders. Det er instruktioner fra hjemmesiden til browseren, som kan mindske risikoen for eksempelvis indlejring på falske sider eller afvikling af uønsket indhold. En manglende header er en forbedringsmulighed, ikke et bevis på et angreb.
DNS kan sammenlignes med internettets adressebog: den fortæller, hvor hjemmeside og email hører hjemme. DNSSEC hjælper med at beskytte svarene mod manipulation. SPF og DMARC fortæller, hvem der må sende email på virksomhedens vegne, mens DKIM fungerer som en digital underskrift på sendte mails.
En port er en teknisk indgang til en tjeneste. En åben indgang er ikke automatisk farlig, men den bør være nødvendig, opdateret og beskyttet. Rapporten viser også fundne adresser under domænet og mulige login- eller administrationssider.
Cybervagten forsøger at identificere den software, som er synlig udefra. En kendt sårbarhed bliver kun knyttet til rapporten, når både produkt og relevant version kan bekræftes med tilstrækkelig sikkerhed. Ukendt version betyder derfor ikke sårbar, men heller ikke dokumenteret sikker.
Abonnementet omfatter basiskontroller hvert 15. minut og en dybere daglig scanning. Du får sikkerhedsalarmer på email om nye eller væsentligt ændrede fund, så du og din IT-leverandør kan reagere.
Side for side
Rapporten er skrevet, så ledelsen kan forstå risikoen, og leverandøren samtidig får nok tekniske detaljer til at rette problemerne.
Forsidens konklusion, score og danske alvorlighedsgrader giver et hurtigt overblik over de udførte kontroller.
Handlingsplanen sorterer fund efter alvorlighed. Hvert fund har et nummer, så det er let at henvise til i en samtale med leverandøren.
Forklaringer på almindeligt dansk fortæller, hvad et fund betyder for virksomheden, og hvad næste skridt er.
Her kan du se, hvad scanningen omfatter, hvad den ikke kan undersøge, og hvordan sikkerheden følges løbende.
Det tekniske bilag samler de originale målinger og anbefalinger. Fundnumrene svarer til dem i handlingsplanen.
Bilaget viser offentligt tilgængelige adresser og tjenester. At noget er synligt betyder ikke i sig selv, at det er usikkert.
Fra teknik til handling
Kort ordbog
Godt at vide
Ikke en penetrationstest. Cybervagten forsøger ikke at bryde ind, gætte adgangskoder eller udnytte fundne svagheder.
Ikke en garanti. Skjulte interne systemer, medarbejdernes enheder, backup og adgangskoder kan ikke vurderes gennem domænet alene.
Lavet til handling. De tekniske noter er med, så en IT-leverandør kan kontrollere fundene og gennemføre de anbefalede ændringer.